
Transloadit logra calificación A+ de SSL por seguridad superior

Este es un informe histórico de 2016, no una recomendación actual de configuración de TLS. No desactives HTTPS para dar cabida a navegadores obsoletos. Usa un cliente actualizado y sigue nuestra guía de seguridad de la API.
Como hemos dicho muchas veces, la seguridad del 100 % es un mito. Por supuesto, eso no significa que no estemos haciendo todo lo posible para que el uso de nuestro servicio sea lo más seguro posible. La seguridad del 100 % puede ser inalcanzable, pero ¡sin duda apuntamos a ese 99,9 %!
Una forma importante de mantenerte protegido es cifrar los datos, tanto en reposo como en tránsito. La principal manera en que logramos esto último es usando HTTP sobre SSL (también llamado HTTPS) en todas partes. El cifrado de nuestro sitio web en Transloadit.com ya tenía la calificación «A+» en SSL Labs, una autoridad en cuanto a experiencia en SSL y a la hora de juzgar si la seguridad de tu sitio web está a la altura. Se lo debemos a los balanceadores de carga que proporciona AWS. En cuanto a nuestra API, tenemos que ejecutar nuestro propio SSL y, durante un tiempo, eso significó que ahí teníamos una calificación más baja. Algo que teníamos muchas ganas de resolver.
Hoy nos complace informar que ¡nuestra API también está a la altura del estándar «A+»!
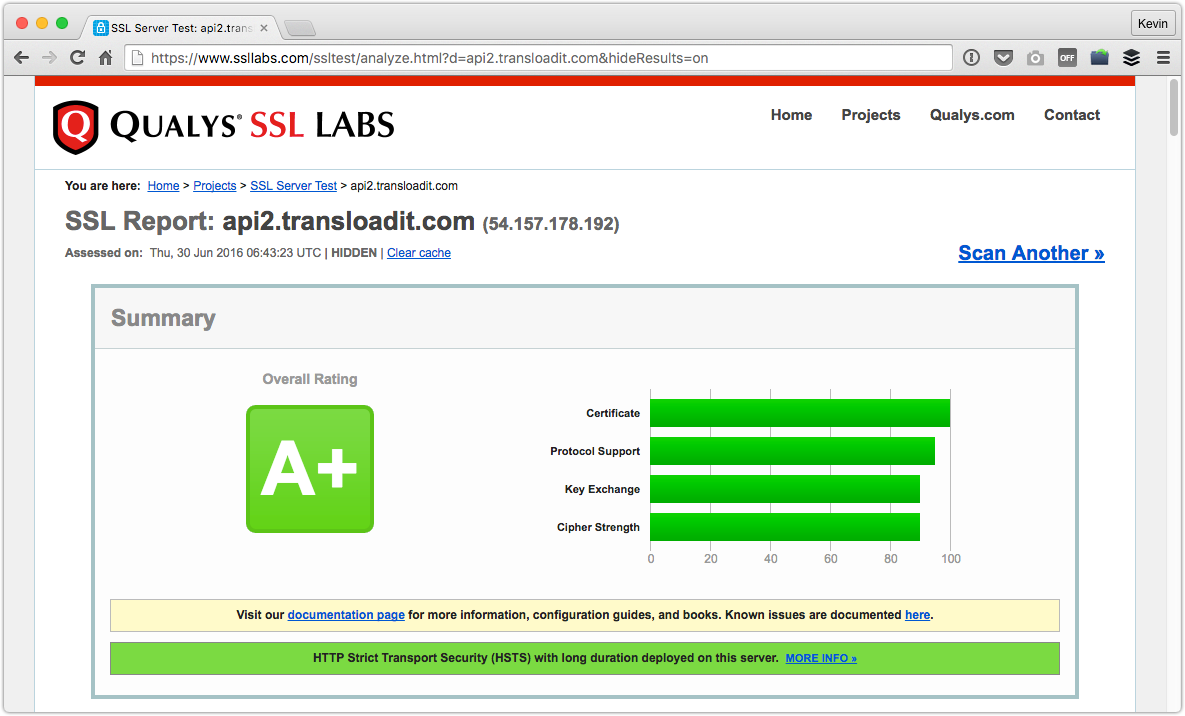
Seguridad óptima en una amplia variedad de plataformas
En realidad es bastante fácil alcanzar una calificación de seguridad alta, siempre que solo se usen los cifrados más recientes de la tecnología criptográfica. Sin embargo, esto también tiene una desventaja considerable: las plataformas Java y Android antiguas, así como casi todas las versiones de Internet Explorer, quedan excluidas del uso de HTTPS porque no pueden «hablar» estos estándares más nuevos y más seguros. Varios de nuestros clientes, pero sobre todo sus usuarios finales, siguen utilizando estas plataformas. Romper sus integraciones HTTPS existentes, o pedirles a todos que no cifraran el tráfico en absoluto, no era una opción para nosotros.
Nos preguntábamos cómo hacía AWS para tener a la vez la calificación A+ y soporte para todas las plataformas excepto Internet Explorer 6.
Fue entonces cuando descubrimos un truco ingenioso. Aunque no es seguro que AWS haya empleado el mismo método, la estrategia consiste en inspeccionar el tráfico entrante muy temprano, determinar si estamos ante un cliente moderno y luego enrutarlo a un back-end HTTPS distinto al de los clientes menos avanzados.
Así, los navegadores que son capaces serán atendidos por el back-end con el mejor cifrado posible, mientras que los que no lo son serán atendidos por el back-end que también admite formas de cifrado más débiles.
Cierto, esta tampoco es una solución perfecta, ya que implica conservar algunos cifrados antiguos, pero creemos que sigue siendo considerablemente mejor que tres alternativas: bloquear el servicio de Transloadit para cualquiera que use un dispositivo Android antiguo, exponer a los clientes capaces a cifrados más débiles o pedir a nuestros clientes que trabajan con dispositivos antiguos que se abstengan por completo de usar HTTPS. Pensamos que, aunque algunos cifrados tienen problemas, usarlos en plataformas que no conocen nada mejor sigue siendo mejor que hacer que se comuniquen sin ninguna protección.
Gracias a nuestras pruebas, hemos aprendido que ahora podemos ofrecer el grado más alto de cifrado en las plataformas recientes capaces de admitirlo, conservando al mismo tiempo la capacidad de atender a las mismas 44 plataformas distintas que existen, en la medida de sus posibilidades. La única excepción es IE6. Ya no podemos ofrecer cifrado a este navegador, porque nos obligaría a seguir admitiendo SSLv3, lo que nos expondría a una amplia gama de vectores de ataque y pondría en riesgo a nuestros clientes. IE6 es una plataforma para la que retiramos el soporte oficial al mismo tiempo que lo hizo Microsoft. Si todavía necesitas admitir IE6, la seguridad como argumento, francamente, ya está fuera de discusión, y recomendamos no usar HTTPS en este caso aislado.
Como prometimos, nunca te cobraremos por ninguna función de seguridad. Cualquiera podrá aprovechar esta oferta de SSL. Sin costo alguno, y entra en vigor de inmediato.
Esta ha sido una operación complicada y, como en cualquier cirugía de corazón, pueden surgir complicaciones imprevistas. Si encuentras algún problema, ¡por favor avísanos!